CS-OTH-ACC-001
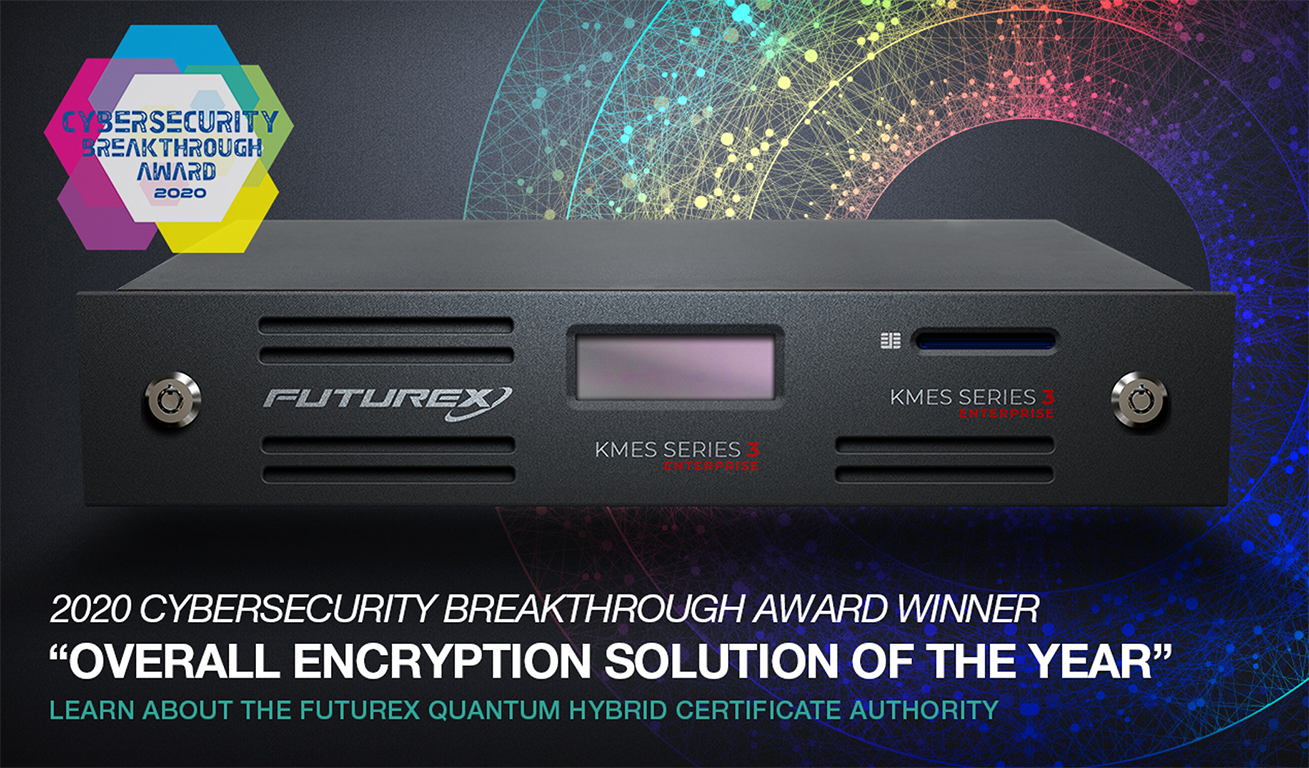
KMES Series 3
KMES Series 3 als Lösung für unternehmensweites Schlüsselmanagement.
Eine Schlüsselmanagement-Plattform für Unternehmen, die sensible kryptografische Schlüssel und zugehörige Sicherheitsprozesse verwalten. Hersteller, Bereitstellungsarchitektur, Integrationsmöglichkeiten und unterstützte Versionen sind zu bestätigen.
Zum Anfragekorb hinzufügenKein Online-Checkout; individuelles Angebot.
Technische Daten
- Erfüllte Branchenstandards
- FIPS 140-2 Level 3 EMVCo PCI DSS ANS X9.24 - Part 1 and Part 2 RoHS FCC Class B - Part 15 Applicable future compliance mandates
- EMV-Zertifikatsverwaltung
- Alle wichtigen Kartenmarken werden unterstützt Unterstützt die Erstellung und den Export selbstsignierter Zertifikate des Kartenausstellers Erstellt ICC-Zertifikate gemäß den EMVCo-Spezifikationen
- Lieferumfang der KMES-Series-Einheit
- KMES Series 3 application CD KMES Series 3 documentation CD User guide Mounting brackets Two sets of two SCD barrel keys Cables
- Betriebsbedingungen
- Power requirements: 100 - 240 VAC 50/60 Hz. 225 Watts Betriebstemperatur: -40° to 140°F (-40° to 60°C) Lagertemperatur: -40° to 140°F (-40° to 60°C) Betrieb relative humidity: 20% to 80% non-condensing Lagerung relative humidity: 5% to 95% non-condensing
- Hardware
- Konstruktion mit Vier-Augen-Kontrolle, Reaktion auf Manipulationsversuche und erkennbaren Manipulationsspuren Smartcard-Lesegerät für die M-von-N-Schlüsselaufteilung und Zwei-Faktor-Authentisierung Zwei redundante Gigabit-Ethernet-Anschlüsse Zwei redundante, im laufenden Betrieb austauschbare Netzteile Automatische interne RAID-basierte Sicherung der Objektverwaltungsanwendung und der Datenbanken
- Unterstützte Schlüsseltypen und Protokolle
- DES Triple DES DUKPT X.509 v3 AES RSA EMVCo KMIP
- Sicherheit
- Gehäuse aus gehärtetem Stahl mit 2 Höheneinheiten und manipulationshemmender "Puzzle Box"-Konstruktion Abnehmbare Frontblende mit zwei unterschiedlichen Schlössern zur Vier-Augen-Kontrolle der Bedienelemente an der Frontseite Vielseitiges, berechtigungsbasiertes Benutzersystem zur Durchsetzung der Vier-Augen-Kontrolle und Funktionstrennung Softwaregestützte Durchsetzung des Prinzips des geteilten Wissens Batteriegepuffertes sicheres kryptografisches Gerät (SCD) mit Epoxidharzbarriere und Sensordrähten, die auf Manipulationsversuche reagieren
- Skalierbare Integration
- Capable of storing millions of keys and certificates Skalierbar to the Nth degree with multiple KMES Geräte centrally managed by the Guardian Series 3 Customized\, real-time monitoring and alerting via SMS\, SMTP\, and SNMP Automatic synchronization of objects with other KMES Geräte Object sharing with other Hardened Enterprise Security Platform Geräte and optional object segregation between remote Anwendungen
- Verschlüsselung von Unternehmensanwendungen
- FIPS-konforme Sicherheit für anwendungsbasierten Datenschutz Zentrale Verwaltung des gesamten Lebenszyklus von Schlüsseln, Zertifikaten und Richtlinien Benutzerfreundliche Architektur vereinfacht und beschleunigt die Bereitstellung Getrennte Schlüsselcontainer ermöglichen die Einrichtung eines gemeinsamen kryptografischen Ressourcenpools für mehrere unabhängige Anwendungen Webbasierte Ablaufverwaltung zur Automatisierung von Aufgaben im Schlüssellebenszyklus Standardbasierte Bibliotheken für eine einfache Integration: KMIP, C# .NET, Java
- Vielseitige Funktionen
- Supports all common key types and protocols\, including DES\, Triple DES\, DUKPT\, X.509 v3\, AES\, RSA\, and EMVCo X9.17\, AKB\, and TR-31 (including custom optional fields) key block formats are verfügbar for use Encryption keys\, including major keys\, can be imported\, exported\, and backed up onto smart cards using M of N fragmentation Custom\, user-defined attributes and object grouping simplifying the management and organization process Supports mutual Authentisierung under a trusted root Zertifikat to establish a trusted public key infrastructure (PKI) Capable of generating and managing self-signed root certificates
- Modell
- KMES Series 3