CS-OTH-PAY-003
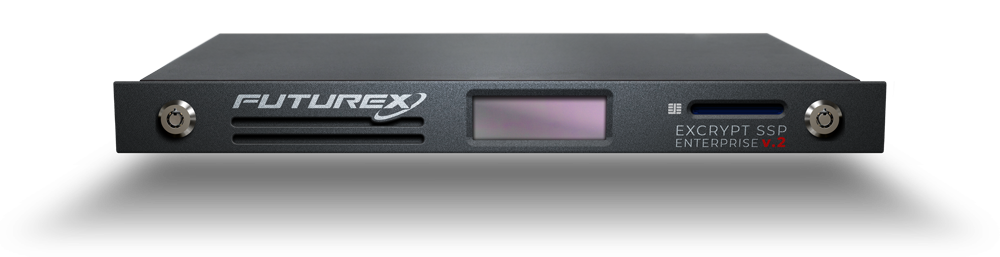
Excrypt SSP Enterprise v.2
Excrypt SSP Enterprise v2 Appliance für kryptografische Sicherheitsverarbeitung.
Eine Excrypt SSP Enterprise-Konfiguration für spezialisierte Sicherheitsverarbeitung. Wählen Sie die passende Modelloption und lassen Sie unterstützte Funktionen, Leistung und aktuellen Produktstatus bestätigen.
Zum Anfragekorb hinzufügenKein Online-Checkout; individuelles Angebot.
Technische Daten
- Algorithmen und Funktionen
- DES Triple-DES Master/Session AES RSA EMV PKCS #11 cryptographic library for Integration von Host-Anwendungen
- Konformität
- PCI HSM FIPS 140-2 Level 3 ANSI X9.24 part 1 and part 2 – TR-39
- Betriebsbedingungen
- Power requirements: 100 - 240 VAC 50/60 Hz. 225 Watts Betriebstemperatur: 50° to 95°F (10° to 35°C) Lagertemperatur: -4° to 149°F (-20° to 65°C) Betrieb relative humidity: 20% to 80% Lagerung relative humidity: 5% to 95%
- Hardware-Redundanz und Notfallwiederherstellung
- Dual\, redundant\, im laufenden Betrieb austauschbare Netzteile Dual\, redundant Ethernet ports Syslog support Turnkey backward compatibility with the Excrypt SSP9000 Enterprise\, requiring no changes to your host Anwendungen
- Logische Partitionierung von HSM-Ressourcen
- Ermöglicht mehrere virtuelle HSMs auf einer einzigen physischen Plattform Testen Sie neue Firmware auf einem unabhängigen virtuellen HSM Steigern Sie die Rentabilität Ihrer HSM-Infrastruktur Greifen Sie über verschiedene Wege auf virtuelle HSMs zu, darunter ein Webportal, eine API, die Guardian Series 3 und VirtuCrypt.
- Benutzerfreundlichkeit
- Eine intuitive, robuste und vielseitige grafische Benutzeroberfläche macht die Konfiguration und das Laden von Schlüsseln einfach und leicht verständlich Kompatibel mit allen wichtigen weltweit vertriebenen Softwareprodukten für Host-Anwendungen zur nahtlosen Integration Einfaches Laden von Schlüsseln und Konfigurieren von Geräten per Mausklick mit dem Futurex Excrypt Touch
- Vielfältige Einsatzbereiche
- Trennung von HSM-Umgebungen durch HSM-Virtualisierung ermöglicht den Einsatz für mehrere Zwecke Punkt-zu-Punkt-Verschlüsselung zum Schutz von Karteninhaberdaten Möglichkeit zur Ergänzung allgemeiner Funktionen wie PKCS #11 zur Integration von Host-Anwendungen sowie zum Laden asymmetrischer RSA-Schlüssel in Geldautomaten und andere elektronische Geräte Erzeugung reversibler und irreversibler Token
- Modell
- 2500